
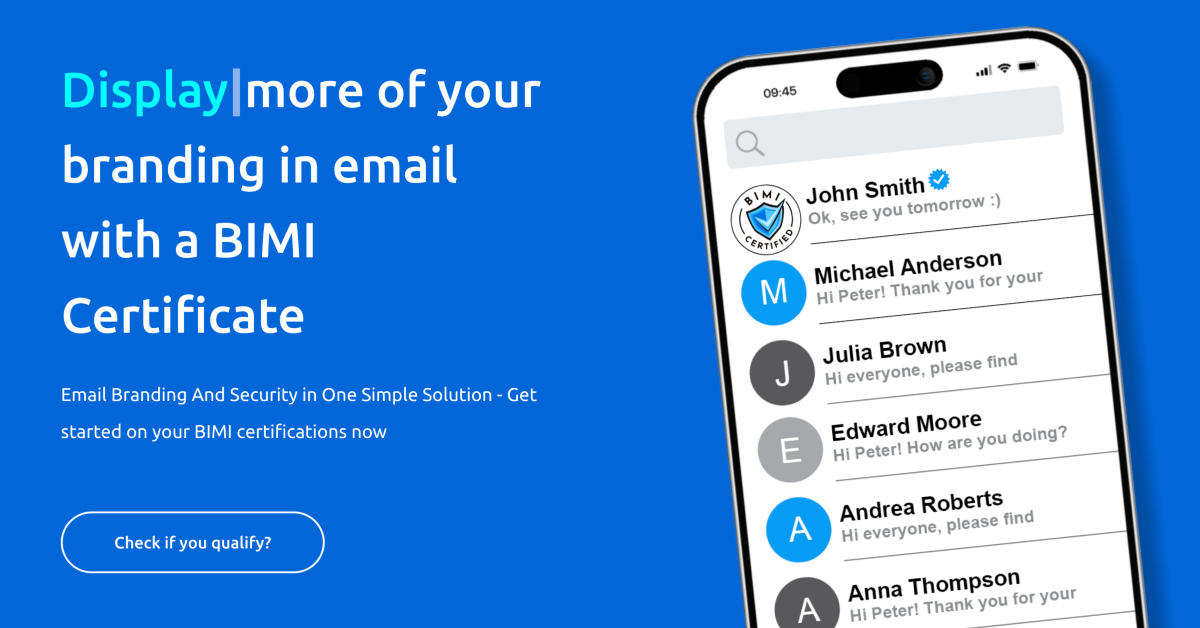
Когато логата станат удостоверения за сигурност: как правото на търговските марки влияе на удостоверяването на имейли
Сигурността на имейлите вече не е само техническа дисциплина. Тя се превръща и в правен въпрос.
В продължение на десетилетия удостоверяването на имейли беше чисто техническо: SPF, DKIM, DMARC.
Без юристи. Без търговски марки. Без сертификати. После дойде BIMI.
А с него и VMC – сертификат, който изисква:
- регистрирана търговска марка,
- в призната юрисдикция,
- която съответства точно на логото, използвано в имейла.
Изведнъж екипите по сигурност на имейлите започнаха да задават въпроси като:
- „Регистрирано ли е изобщо логото ни?“
- „В коя юрисдикция?“
- „Съответства ли търговската марка на логото, което използваме в маркетинга?“
- „Кога изтича?“
- „Можем ли изобщо да получим VMC с нея?“
Повечето компании не знаят отговорите.
И точно тук възниква тясното място.
Правната система е бавна – заплахите по имейл са бързи
DMARC политика може да се внедри за няколко дни. BIMI запис може да се публикува за няколко минути.
А регистрацията на търговска марка?
- 3–6 месеца, ако всичко върви гладко,
- по-дълго, ако има възражения,
- много по-дълго, ако логото трябва да се промени.
Тази разлика създава странна ситуация: домейнът Ви може да е защитен още днес, но проверената идентичност на марката във входящата поща може да се наложи да изчака решението на ведомството по търговските марки.
VMC принуждава марките да подредят идентичността си
Повечето компании имат:
- няколко версии на логото,
- остарели заявки за търговски марки,
- непоследователна употреба на марката,
- изтекли регистрации,
- логота, регистрирани само на национално, а не на международно ниво.
VMC изисква дисциплина. За да бъде проверена, марката трябва да има:
- едно официално лого,
- регистрирано в призната юрисдикция,
- което съответства точно на графиката, използвана в имейла,
- с валидна и действаща регистрация.
В много организации маркетингът, правният отдел и екипът по сигурност за първи път работят по един и същ проект – и това си личи.
Тясното място при търговските марки всъщност е нещо добро
То изглежда като пречка – и наистина е такава, – но същевременно действа като ефективен филтър. Марките, които:
- защитават идентичността си,
- поддържат търговските си марки,
- инвестират в автентичност,
- се отнасят сериозно към сигурността,
…са по-добре подготвени да получат знака за проверка. Това вдига летвата за цялата екосистема.
Бъдещето: правото на търговските марки става част от стратегията за киберсигурност
Защитата на марката вече няма да е само правна задача, а част от киберсигурността. Компаниите ще трябва:
- да регистрират търговските си марки по-рано,
- да ги поддържат проактивно,
- да съгласуват идентичността на марката с правните регистрации,
- да третират изтеклата търговска марка като риск за сигурността,
- да включват правните срокове в плановете си за сигурност.
Организациите, които разбират това, ще напредват по-бързо. Останалите може да чакат месеци за проверено лого, докато нападателите действат за милисекунди.
Логото Ви вече е част от Вашия периметър на сигурност
Визуалната идентичност на една марка днес е пряко свързана със сигурността на нейните имейли. Логото Ви вече не е само маркетингов актив, а и удостоверение за сигурност. Затова възможността да бъдете проверени във входящата поща зависи не само от ИТ екипа Ви, но и от състоянието на регистрираната Ви търговска марка (при VMC) или от доказателствата за използването на логото (при CMC).